みなさん、こんにちは。64歳のプログラマーです。
前回までで、DNAというソースコードから、リボソームという仮想マシンを使ってタンパク質(アプリケーション)を「翻訳・実行」する第7章のお話を終えました。
ここから、新しいステージである「第8章:遺伝子発現の調節」のハックに入ります。
私たちの体にある全ての細胞(皮膚、胃、脳など)は、全く同じマスターリポジトリ(ゲノムDNA)を共有しています。ということは、全細胞がすべてのコードを実行できる「Admin(特権)権限」を持っている状態です。しかし、これがもし制御不能になったら、システム(人体)は一瞬でセキュリティ崩壊を起こします。
細胞がどのようにして、必要なコードだけを実行させ、不要なコードに「アクセスブロック」をかけているのか。その厳重なセキュリティ仕様をデバッグ(考察)します。
■ なぜ全細胞に「特権(Admin)権限」を渡してはいけないのか?
Webアプリケーションを設計する際、一般ユーザー(Guest)にデータベースの削除権限(Admin)を渡すプログラマーはいません。必ずアカウントごとに「アクセス権限(パーミッション)」を設定します。
もし、胃の細胞が「脳を動かすためのプログラム」を勝手に実行したり、皮膚の細胞が「消化酵素を作るプログラム」を暴走させて動かしたりしたら、システム(人体)は深刻な例外エラーで即座にクラッシュしてしまいます。
そこで生命OSは、全細胞に同じソースコードを配りつつも、実行環境(ランタイム)において徹底的な「ユーザーアクセス制御(ACL)」を敷くことで、この問題を解決しています。
■ 1. プロモーター = 関数の「認証用エンドポイント」
遺伝子の手前には、必ず「プロモーター」と呼ばれる、書き込み重機(RNAポリメラーゼ)が最初に結合する特定のDNA配列が存在します。
プログラミングで言えば、APIの「認証用エンドポイント(URL)」や、アクセス制限がかかった「ログイン画面」のようなものです。
ここに正しい認証トークン(転写因子)を提示できない限り、重機はそこから先のコードを読み進める(転写する)ことができません。
■ 2. 抑制酵素(リプレッサー) = 悪質なリクエストを弾く「WAF(ファイアウォール)」
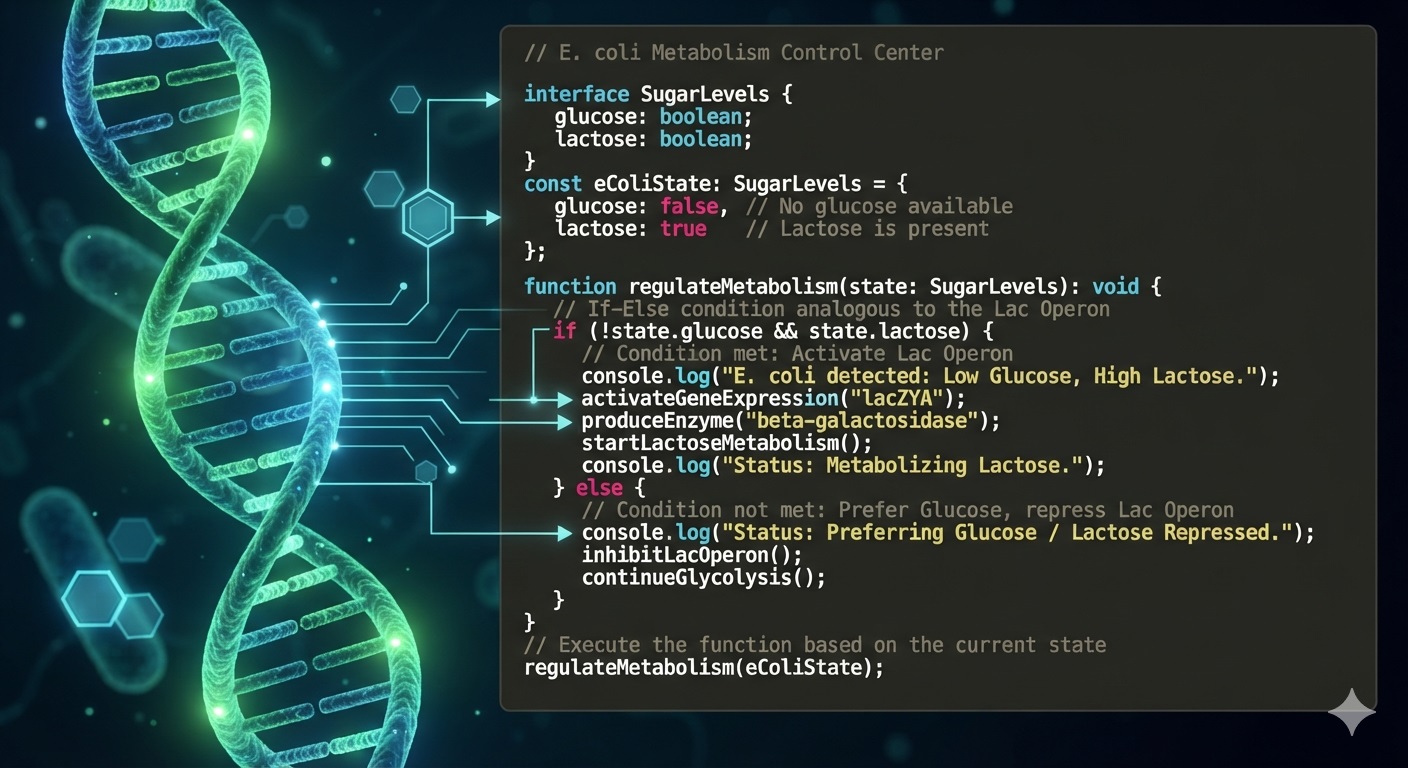
大腸菌などのシンプルなシステム(オペロン説)を見ると、さらに面白いセキュリティ機構が見られます。
普段使わないコードの手前には、リプレッサー(抑制タンパク質)という鍵がガチッと刺さっており、物理的にRNAポリメラーゼの進行をブロックしています。
これは、不正なアクセスや無駄なリクエストをネットワークの入り口で遮断する「WAF(Webアプリケーションファイアウォール)」や「IP制限」そのものです。
「今、特定の栄養素(データ)がサーバーに届いた時だけ、ファイアウォール(抑制酵素)を一時的に解除して、処理関数を実行する」という動的なパケットフィルタリングが、ミクロの環境で完璧に実装されています。
■ まとめ:がん細胞は「特権の不正昇格」を狙うハッカーである
生命のセキュリティシステム(第8章)を学び始めて痛感したのは、生命がいかに「実行権限の管理」にリソースを割いているか、ということです。
そして、私が目指すがん研究において、「がん細胞」とはまさに、この鉄壁のセキュリティを破る悪質なクラッカー(ハッカー)に他なりません。
彼らは、本来一般ユーザー権限(Guest)で大人しくしているべき細胞の中で、アクセス制限をハッキングし、増殖に関わる重要コードの権限を「Admin(特権)」へと不正に昇格(特権昇格脆弱性の悪用)させて暴走しているのです。
この不正なアクセス権限の書き換えを、データ解析(ドライ)によってログから突き止める。それが、私のような40年プログラマーがこれから挑むデバッグの戦場です。
次回は、この権限管理をさらに複雑に制御している「真核生物の高度なセキュリティ階層」についてデバッグを進めます。
それでは、また次回のビルドでお会いしましょう!