1. はじめに:すべてのオブジェクトには「寿命(有効期限)」がある
みなさん、こんにちは。64歳のプログラマーです。
私たちがコードを書くとき、メモリ上に生成したオブジェクトやセッションには、必ず「有効期限」や「破棄の条件」を設定しますよね。もし解放処理を忘れ、プロセスがいつまでもメモリに居座り続けたら、システムはいずれリソース枯渇でクラッシュしてしまいます。
実は、人間の体を構成する細胞も、まったく同じ「安全設計」で作られています。どんなに元気な細胞であっても、あらかじめ決められた回数しか分裂できない仕組みになっているのです。
しかし、がん細胞はこの「システムの基本ルール」さえも書き換える、とんでもないチートコードを発動させます。ブレーキ(p53)を壊し、アクセル(がん遺伝子)を固定した彼らが、最後に手に入れるのが「無限の寿命(不死化)」です。
今回は、生命OSが仕込んだ「寿命カウンター」と、それをハックするがん細胞のチート行為についてデバッグしていきましょう。
2. 通常動作:テロメアという名の「デクリメント・カウンター」
まずは、正常な細胞に組み込まれている寿命の安全装置を見てみましょう。
細胞の設計図であるDNAの末端には、「テロメア」と呼ばれる特殊な構造があります。
ITの世界で例えるなら、これは細胞分裂のたびに数値がマイナス1される「デクリメント・カウンター(回数券)」です。
c
// 正常な細胞の分裂処理
void cell_division() {
    if (telomere_counter > 0) {
        telomere_counter--; // 分裂するたびにカウンターが減少
        execute_split();    // 細胞分裂を実行
    } else {
        // カウンターがゼロになったら安全モード(老化・休止)へ
        enter_cellular_senescence();
    }
}
コードは注意してご使用ください。
細胞が1回分裂するたびに、テロメア(カウンター)は確実に短くなっていきます。そして回数券をすべて使い切り、カウンターがゼロになると、細胞はそれ以上の分裂をストップします。
この「終わりがある設計」のおかげで、コピーミスが蓄積した古い細胞は自然と淘汰され、システム全体の健全性が保たれているのです。人体の分裂上限はおおよそ50回前後(ヘイフリック限界)と言われています。
3. ハック発生:カウンターを偽装する「テロメラーゼ」の不正パッチ
ところが、がん細胞はこの厳格なカウンターの減算処理を、裏技を使って無効化してしまいます。
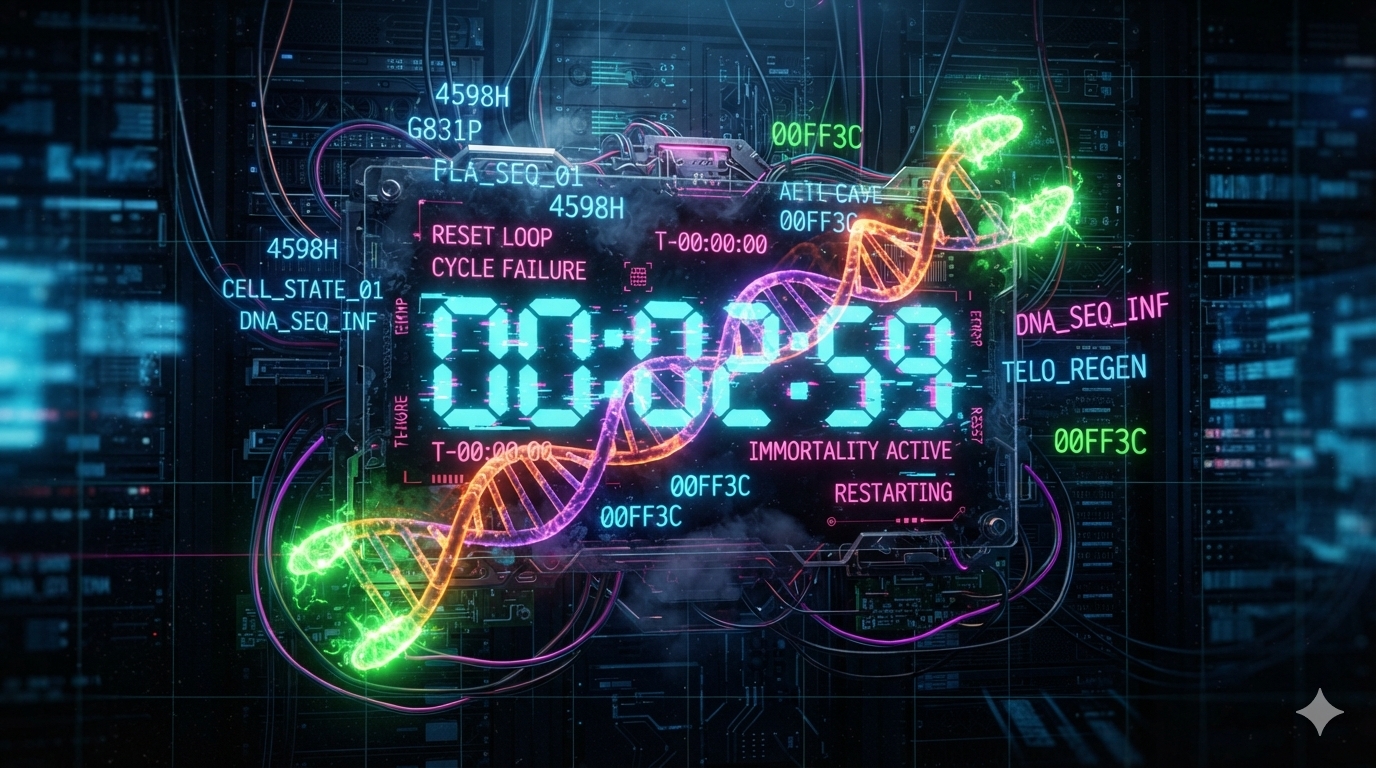
彼らが目をつけたのは、普通の細胞では「休止状態(コメントアウト)」になっているはずの「テロメラーゼ」という酵素(プログラム)です。がん細胞は、この休止中のプログラムを強制的にアクティブ化(ON)させてしまいます。
このプログラムの役割は、「短くなったテロメアの長さを、裏で勝手に最大値までリコンパイルして戻す」というものです。
ITで言うなら、カウンターが減るたびに裏でメモリの数値を不正に書き換え、常にリフィル(補充)し続けるチートスクリプトが常駐したような状態です。どれだけ分裂を繰り返しても、カウンターが絶対に「ゼロ」にならないため、安全モード(細胞老化)への分岐処理が永久に実行されなくなってしまいます。
4. 暴走:リソースが枯渇するまで止まらない「永久機関」の誕生
カウンターのリセット機能を獲得したがん細胞は、ここにおいて完全な「不死の永久機関」へと変貌します。
通常の細胞であれば、どんなに暴走しても50回ほど分裂すれば寿命を迎えて自滅します。しかし、テロメラーゼの不正パッチを当てたがん細胞には、100回、1000回、あるいはそれ以上の限界(上限値)が存在しません。
メモリ解放が一切行われないまま、終わりのないゾンビプロセスが永久に子プロセスを生成し続ける――。
この「死なない」というチート能力のせいで、がん細胞は患者の体内で何年、何十年と増殖を続け、周囲の正常な組織の領域と栄養(リソース)を限界まで奪い尽くしていくのです。
5. おわりに:カウンターの不正書き換えを検知する最新のセキュリティ
今回は、がん細胞が持つ最大のチート能力「不死化」のメカニズムを解説しました。
- 第1弾:監視デーモン(ブレーキ)の破壊
- 第2弾:増殖スクリプト(アクセル)の固着
- 第3弾:寿命カウンター(有効期限)の不正リフィル
この3つの凶悪なバグが重なることで、がんは人体という精緻なシステムを乗っ取ってしまいます。
しかし、この仕組みが分かれば、対策(デバッグ)の道も見えてきます。
現在のがん研究では、がん細胞だけが使っているこの「テロメラーゼ(不正リフィルプログラム)」のバグを特定し、その動きだけをピンポイントで差し止める治療薬(テロメラーゼ阻害薬)の開発が進められています。
「チートツールを使っているプロセスを見つけ出し、その関数だけをパッチで無効化する」。まさに最新のセキュリティ対策そのものです。
全3回にわたってお届けしたがんの暴走メカニズム、プログラマーの皆さんの視点にはどう映ったでしょうか?生命OSの底知れない奥深さを、これからも一緒にハックしていきましょう。
それでは、また次回のデバッグでお会いしましょう!