みなさん、こんにちは。64歳のプログラマーです。
前回は、細胞膜の「脂質二重層」を、外部からの不正アクセスを遮断するデフォルトDenyの「ファイアウォール」に例えて解説しました。
第11章ハックの第2回となる今回は、その鉄壁の壁に安全なデータ通信経路を確立する「膜タンパク質(まくタンパクしつ)」の仕組みをデバッグします。
すべての通信を遮断(Deny All)したサーバーが役に立たないように、細胞も外部とデータをやり取りしなければ死んでしまいます。生命OSがどのように「安全なポート」を開放しているのか、そのインフラ設計に迫ります。
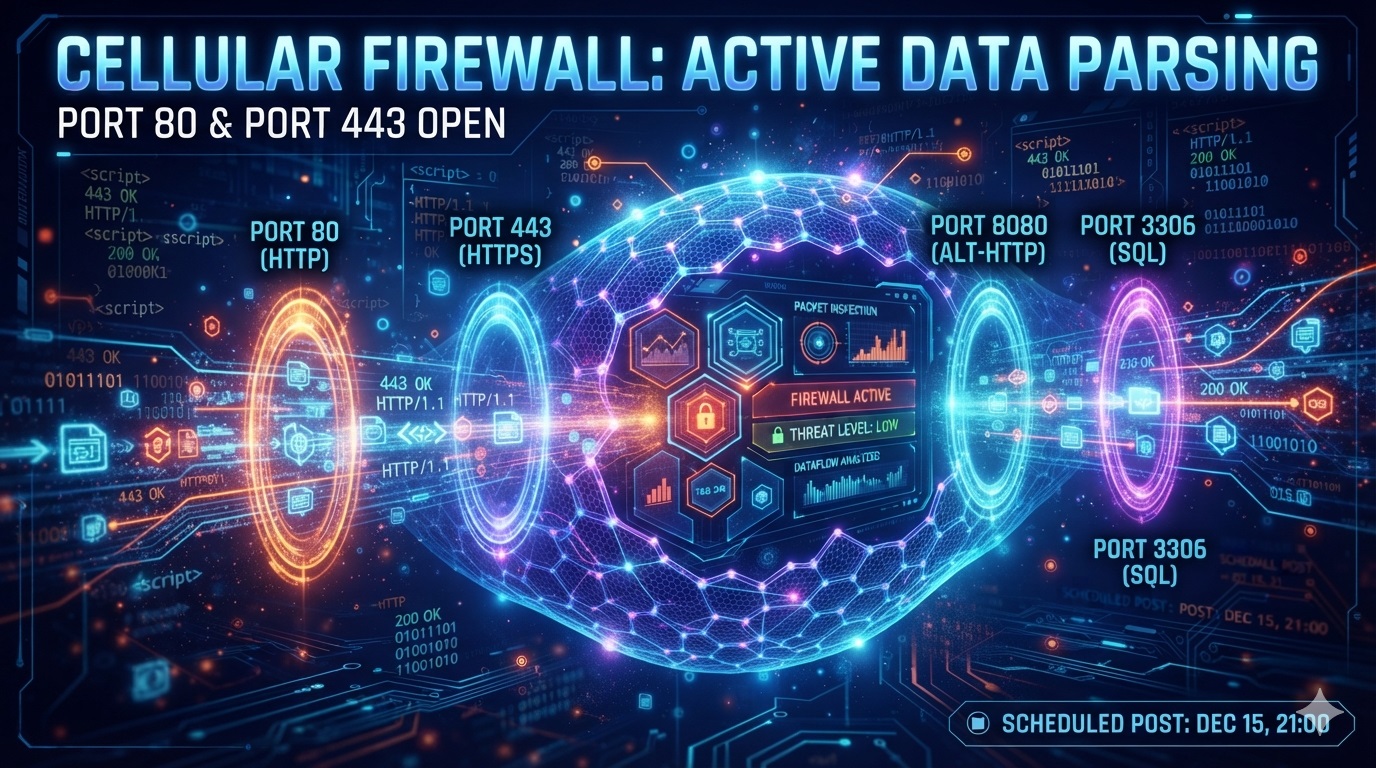
1. トランスポーターとチャネルは、特定のデータだけを通す「Port設定」
脂質二重層という油の壁は、イオンや栄養素(グルコースなど)といった重要なデータパケットをすべて弾いてしまいます。そこで細胞は、膜を貫通する特別なタンパク質の筒を配置します。これが「トランスポーター」や「チャネル」です。
プログラマーの目で見れば、これは特定の通信だけを許可するためにファイアウォールに穴を開ける「ポート(Port)の開放」そのものです。
- イオンチャネル:特定のイオン(Na+やK+など)だけを高速で通過させる、いわば「UDPポート(Port 53 / DNS通信など)」。形状と電気的なフィルターだけで、パケットを検証なしに超高速でストリーム処理します。
- トランスポーター:目的の分子(グルコースなど)が結合すると、タンパク質自体の構造を「ガチャコン」と変えて内部へ運び入れる、いわば「TCPポート(Port 443 / HTTPSなど)」。パケットの整合性を1つずつ厳密にチェック(ハンドシェイク)しながら、確実にデータを転送します。
必要なポートだけをピンポイントでListen(待機)状態にしておくことで、細胞はセキュリティを担保したまま、必要なエネルギー(リソース)を取り込んでいます。
2. 受容体(レセプター)は、外部の命令を安全に処理する「APIゲートウェイ」
細胞膜には、物質を内部に通すだけでなく、外部からのメッセージ(ホルモンやシグナル分子)を受け取るだけのタンパク質も存在します。それが「受容体(レセプター)」です。
シグナル分子が受容体に結合すると、その分子自体は細胞内に入ることなく、受容体の形が変わることで「細胞内の別のプログラム」が起動します。
これは、Web開発における「APIゲートウェイ(REST API)」の挙動にそっくりです。
javascript
// 受容体の挙動をWebのリクエスト処理風にイメージ
app.post('/api/v1/cell-signal', (req, res) => {
    if (req.body.signal === 'GROWTH_HORMONE') {
        // 外部の分子は中に入れないまま、内部の「細胞分裂関数」だけを安全にキック(実行)する
        triggerInternalCellDivision();
    }
});
コードは注意してご使用ください。
外部の不審なプログラム(分子)を直接ローカル環境(細胞内)に侵入させることなく、定義されたインターフェース(受容体)を介して命令だけを安全に実行させる。生命OSのWebサーバーとしてのセキュリティ設計は、極めてモダンで洗練されています。
デバッグ完了:ポート管理の徹底がシステムを守る
ポートを闇雲に全開放(Any Open)すればハッキング(病気)され、閉じすぎればシステムが餓死する。
生命OSは、チャネルや受容体という「専用ポート」と「API仕様」を厳密に管理することで、この絶妙なトレードオフを数億年間、維持し続けています。
10月のNAIST受験に向けた私の脳内ポート管理も、そろそろ最適化が必要です。
娯楽や雑音という「不要なポート」はすべて閉じ(Block)、『エッセンシャル細胞生物学』という「バイオ専用ポート」だけをフルオープンにして、本番環境へのデプロイ(合格)を確実に手繰り寄せます!
次回は第11章の最終回、「第3回:膜の流動性(暗号化トークンのローテーション編)」をお送りします。静的な配置を許さない、ゼロトラストなセキュリティ仕様をデバッグします。お楽しみに!