みなさん、こんにちは。64歳のプログラマーです。
前回は、DNAを一瞬で10億倍に増幅するPCR法を「倍々ゲームで回る指数関数的なforループ」に例えて解説しました。
第10章ハックの締めくくりとなる今回は、ノーベル賞にも輝いた現代バイオテクノロジーの最高峰「CRISPR-Cas9(クリスパー・キャスナイン)」をデバッグします。
これまでの遺伝子組み換えが「力技のコードコピペ」だったのに対し、CRISPRは狙った1文字をピンポイントで書き換える、まさにLinuxの「sed置換コマンド」や、稼働中のプロセスを直接書き換える「動的デバッガ(GDB)」の領域です。
生命のソースコードを自由自在にパッチ当てする、究極のデバッグ技術の裏側を覗いてみましょう。
1. ガイドRNAは、ピンポイントでバグ行を特定する「grep検索」
CRISPR-Cas9システムがこれほどまでに画期的な理由は、「狙った場所を絶対に間違えない正確さ」にあります。それを可能にしているのが「ガイドRNA」というパーツです。
ガイドRNAには、書き換えたい標的(ターゲット)となるDNA配列とぴったり対になる文字列があらかじめセットされています。これが30億文字のゲノムという巨大なリポジトリの中を高速で走査し、目的のバグコードをピンポイントで検出します。
プログラムで言えば、これは特定のバグ行を一瞬で見つけ出す「grepコマンド」、あるいはエディタの「Ctrl + F(一括検索)」の役割を果たしているわけです。
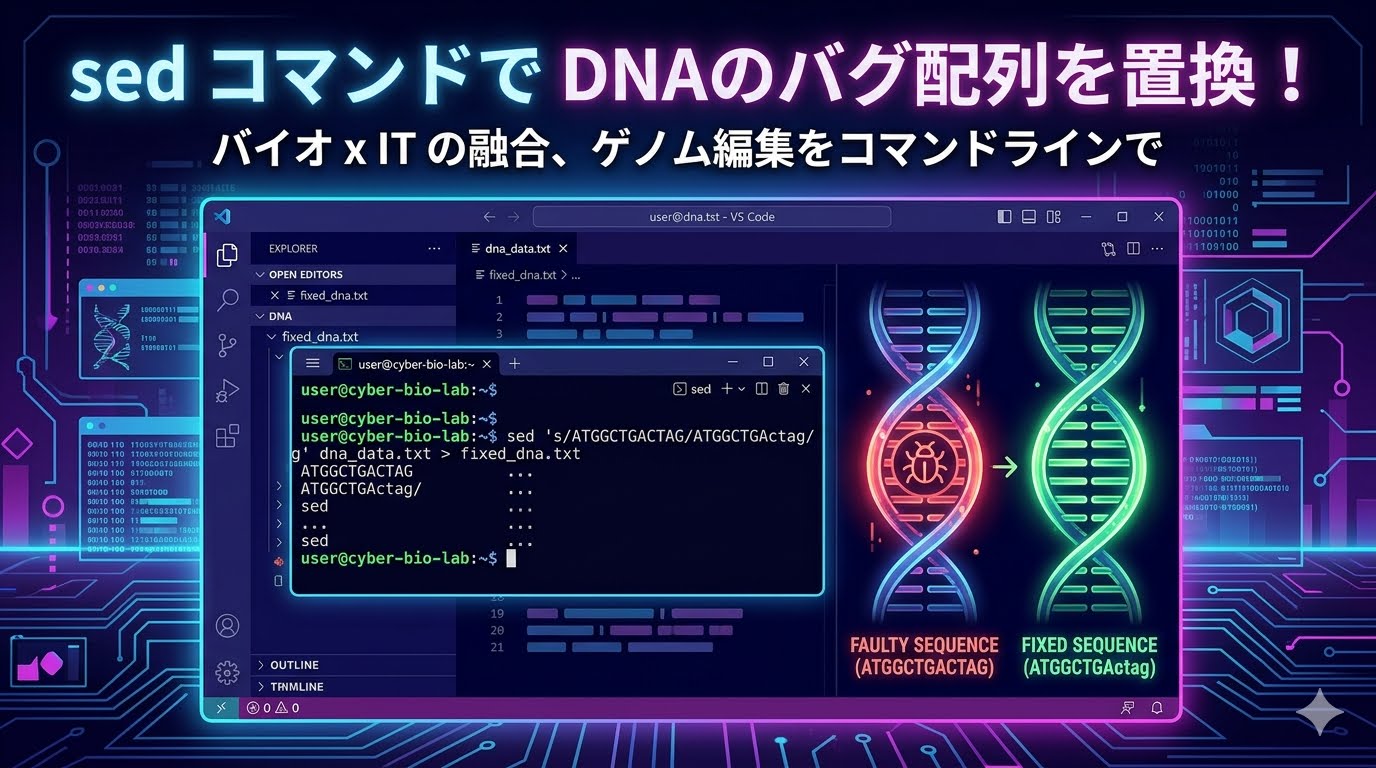
2. Cas9は、標的を破壊・置換する「sed -i ‘s/bug/fix/g’」
検索エンジン(ガイドRNA)がバグの場所を特定すると、相棒であるハサミタンパク質「Cas9」がその場所のDNAを正確に切断します。
ここからが生命OSの面白いところで、コードが切断されると、細胞内の自動復旧システム(リアルタイムLinter)が「あ、ソースコードが壊れた!直さなきゃ!」と、大急ぎで修復作業(ビルド)を始めます。
この修復が始まる瞬間に、私たちが用意した「正しい修正版のコード(パッチ用のテンプレートDNA)」を近くに置いておくと、細胞はそれを参考にしてコードを書き換えてくれます。
これはまさに、ファイルを直接上書き修正するLinuxの強力な置換コマンド、「sed -i」の挙動そのものです。
bash
# CRISPR-Cas9の挙動をLinuxコマンドでイメージ
sed -i 's/がん化バグ配列/正常なコード配列/g' genome_source.dna
コードは注意してご使用ください。
3. がん治療の未来は、本番環境への「ホットペッチの適用」
このCRISPR技術の登場によって、医療の世界は「バグをあきらめない」時代へと突入しました。
例えば、これまでの「がん治療」は、バグのあるサーバー(細胞)ごと放射線や抗がん剤で爆破するような、極めて大雑把な力技でした。当然、正常なシステム(正常細胞)も巻き添えを食らってダウンしてしまいます。
しかし、CRISPRによるゲノム編集を使えば、「がんの原因となっている30億文字の中の、たった数文字のバグ(変異)」だけを狙い撃ちして、正常なコードへと書き換える(デバッグする)ことが可能になります。
稼働中の本番サーバーを停止させることなく、問題のプロセスだけを動的に修正する「ホットパッチの適用」こそが、がんゲノム研究が目指す究極のゴールなのです。
デバッグ完了:第10章を終えて
第10章「DNAテクノロジー」を通じて、人間が生命のコードを「検索(制限酵素)」「結合(リガーゼ)」「増幅(PCR)」「置換(CRISPR)」する一連のパッチ当て技術をデバッグしてきました。
これで未来の予約投稿(定期デプロイ)用のストックは完全に潤沢な状態(バッファ満タン)になりました!
ブログの無停止運用(安定更新)のインフラが整ったところで、いよいよカレンダーは8月下旬へと向かいます。
次回は、いよいよ9月下旬の応募に向けて最終調整に入る、私の「NAIST研究計画書(仕様書)の最終リファクタリング」の現場から、リアルな受験対策ドキュメントをお届けします。
次回のリアルタイム実況もお楽しみに!